Segundo Gilmar Stelo, advogado e fundador do Stelo Advogados, a Lei Geral de Proteção de Dados Pessoais não limita a segurança à esfera técnica. A legislação prevê que o controlador ou o operador que causar dano patrimonial, moral, individual ou coletivo por violação às suas regras deverá repará-lo. Por isso, a resposta a um vazamento começa pela reconstrução dos fatos e pela avaliação dos riscos aos titulares.
Nem todo incidente gera automaticamente o mesmo dever de indenizar, mas todo evento exige análise documentada. A Autoridade Nacional de Proteção de Dados orienta que incidentes capazes de causar risco ou dano relevante sejam comunicados à própria autoridade e aos titulares, conforme os critérios e prazos aplicáveis. Confira a seguir quando nasce a responsabilidade civil e como uma resposta organizada pode reduzir novos danos.
Todo incidente de segurança gera indenização?
Não necessariamente. Um incidente pode envolver acesso indevido, perda, alteração, destruição ou divulgação de dados, mas a responsabilidade civil depende da relação entre o tratamento irregular, o dano e a atuação dos agentes envolvidos. A análise precisa considerar quais informações foram atingidas, quem poderia ser afetado e que consequências concretas surgiram.
Gilmar Stelo sintetiza que a empresa não deve confundir ausência de prova imediata de prejuízo com inexistência de risco. Um vazamento de dados cadastrais, financeiros ou sensíveis pode exigir providências diferentes, assim como um incidente contido rapidamente não é avaliado da mesma forma que uma exposição prolongada. O registro desses elementos sustenta a decisão tomada.
Quem pode responder pelo dano?
A LGPD distribui responsabilidades entre controlador e operador. O controlador define as decisões principais sobre o tratamento, enquanto o operador atua conforme suas instruções. A lei prevê que o operador pode responder solidariamente quando descumpre obrigações legais ou deixa de seguir instruções lícitas, e que controladores diretamente envolvidos também podem responder de forma solidária, ressalvadas as hipóteses legais de exclusão.
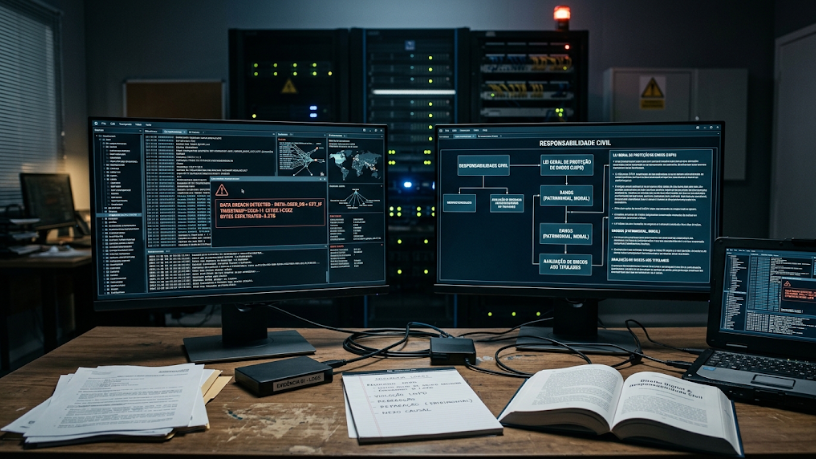
Essa divisão não se resolve apenas com uma cláusula contratual. O contrato pode definir tarefas, padrões de segurança, comunicação e cooperação, mas a conduta real das partes continua relevante. Na percepção de Gilmar Stelo, a empresa precisa saber quais fornecedores acessam dados, que controles foram exigidos e como cada incidente será investigado antes de discutir a responsabilidade com o parceiro.
Quando a ANPD e os titulares devem ser comunicados?
A comunicação é exigida quando o incidente puder acarretar risco ou dano relevante aos titulares, conforme o Regulamento de Comunicação de Incidentes de Segurança da ANPD. Cabe ao controlador avaliar o evento, reunir as informações disponíveis e observar as condições estabelecidas pela autoridade. Se o incidente não for comunicado e chegar ao conhecimento da ANPD, a Agência poderá solicitar informações e determinar a comunicação.
A mensagem aos titulares também precisa ser útil. Informar apenas que houve uma falha, sem explicar quais dados foram envolvidos, quais riscos existem e que medidas foram adotadas, pode deixar as pessoas sem condições de se proteger. A comunicação deve ser clara, compatível com o caso e coordenada com a investigação, sem transformar a falta de informação em novo problema.
O que a empresa deve fazer nas primeiras horas?
Gilmar Stelo aponta que a resposta inicial deve preservar evidências e limitar a continuidade do incidente. Isso inclui acionar as equipes responsáveis, interromper acessos indevidos, identificar sistemas afetados, registrar horários e manter uma linha do tempo das decisões. Também é necessário evitar alterações que destruam vestígios antes da análise técnica e jurídica.
Depois da contenção, a organização precisa classificar os dados, estimar o alcance da exposição e avaliar medidas para reduzir os efeitos sobre os titulares. A existência de um plano prévio facilita a coordenação entre tecnologia, jurídico, comunicação e direção. Sem essa preparação, a empresa pode atrasar a comunicação ou emitir mensagens contraditórias enquanto o risco continua em aberto.
Como a prevenção influencia a responsabilidade?
A LGPD adota a responsabilização e a prestação de contas como princípios, o que exige demonstrar a adoção de medidas eficazes para cumprir a legislação. Por isso, políticas de acesso, treinamentos, gestão de fornecedores, registros de tratamento e testes de segurança não servem apenas para auditorias. Eles ajudam a mostrar como a organização preveniu o risco e como reagiu quando o controle falhou.
Na avaliação de Gilmar Stelo, a responsabilidade civil começa a ser administrada antes do vazamento, com decisões capazes de ser comprovadas depois. A empresa que conhece seus fluxos de dados, testa seus controles e documenta providências consegue responder com mais precisão aos titulares e à ANPD. Segurança jurídica, nesse campo, não é prometer que nenhum incidente ocorrerá, mas demonstrar que o risco foi tratado com seriedade.